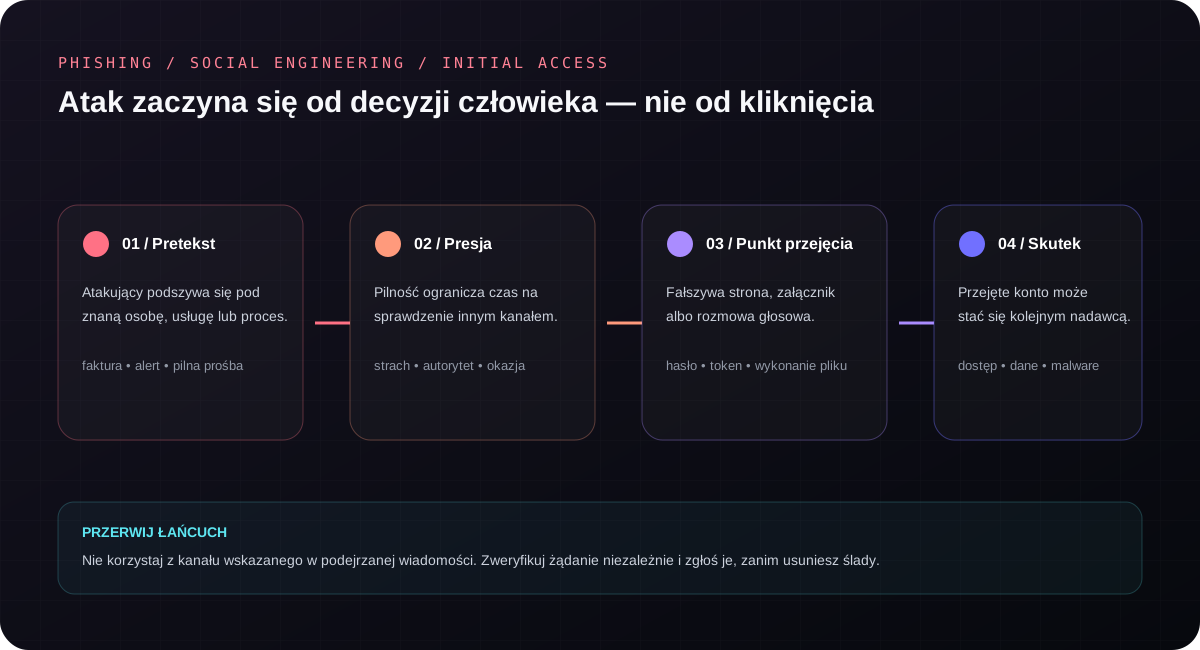
Phishing, spear phishing i whaling
Nie każda fałszywa wiadomość wygląda źle. Najskuteczniejsze ataki wykorzystują prawdziwy kontekst, presję oraz przejęte kanały.
Przeczytaj analizę →Bez straszenia i bez uproszczeń. Wyjaśniamy, jak działa zagrożenie, jakie zostawia sygnały oraz co może zrobić człowiek, administrator i organizacja.
Nie każda fałszywa wiadomość wygląda źle. Najskuteczniejsze ataki wykorzystują prawdziwy kontekst, presję oraz przejęte kanały.
Przeczytaj analizę →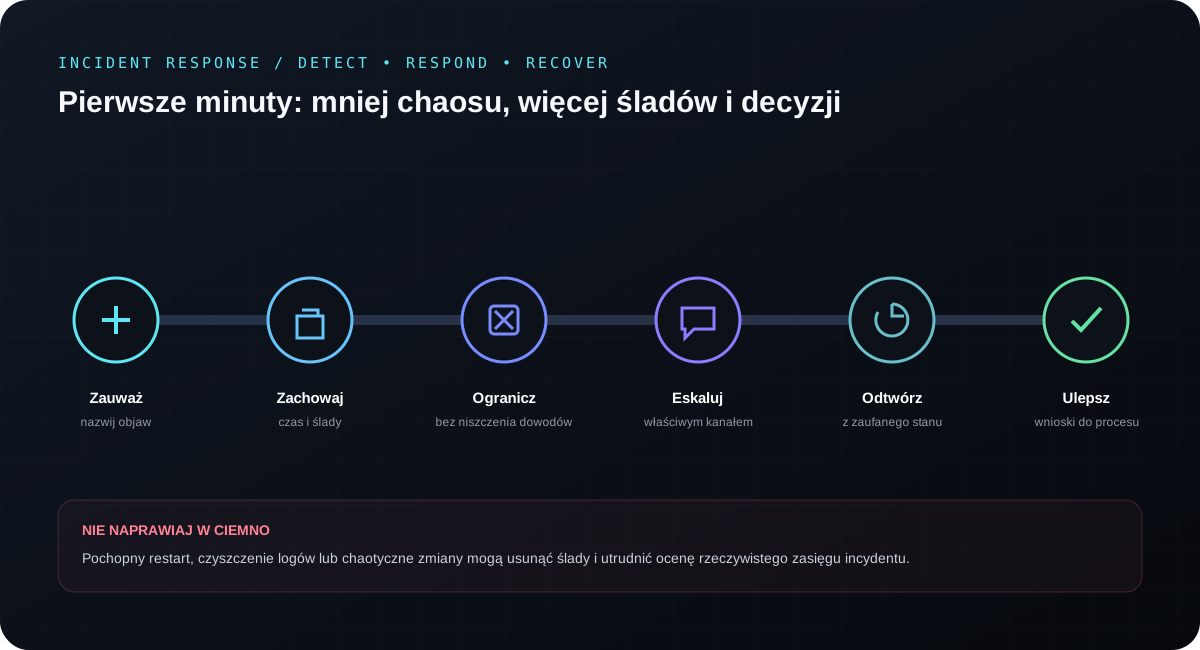
Największym zagrożeniem w pierwszych minutach bywa chaos. Zobacz, jak ograniczyć skutki bez niszczenia śladów.
Przeczytaj procedurę →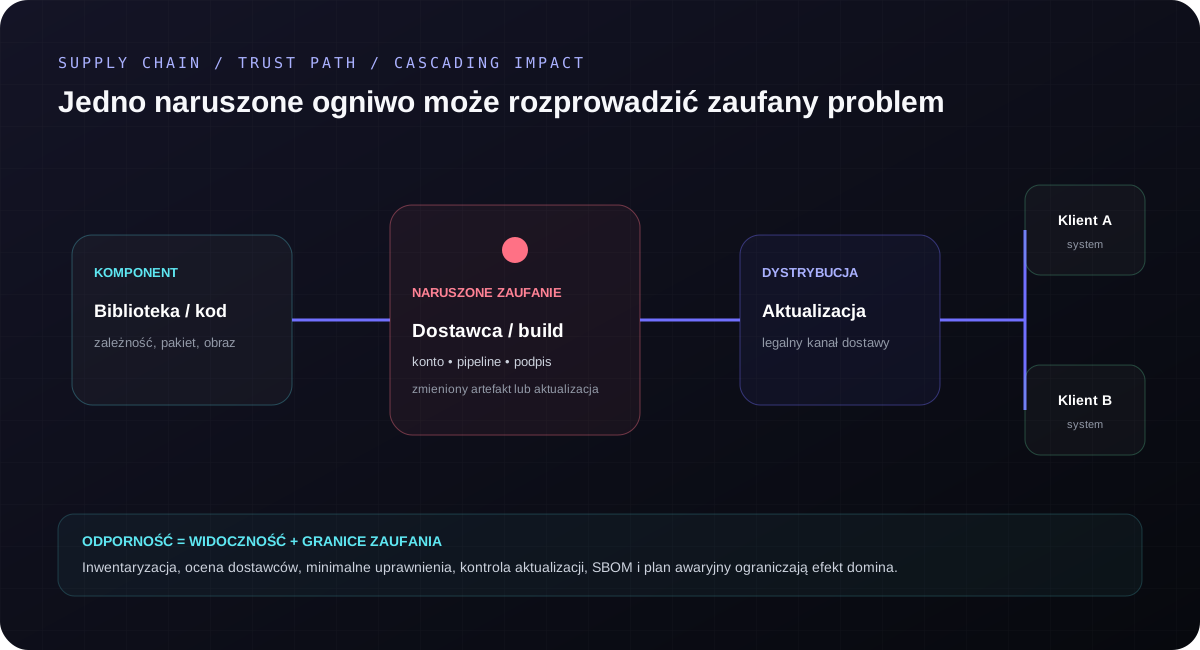
Aktualizacja, biblioteka lub konto usługodawcy może ominąć obronę, bo organizacja już obdarzyła je zaufaniem.
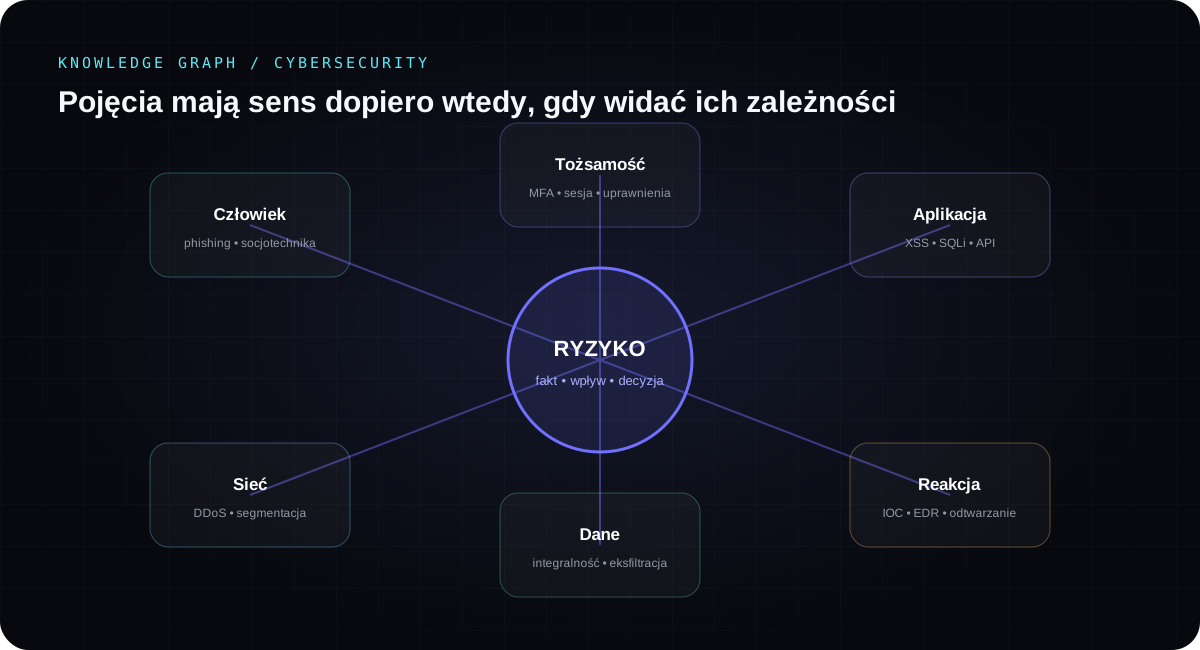
Przeczytaj analizę →Wyszukiwalne definicje zawierają prosty opis, techniczny kontekst, przykład oraz podstawową metodę ochrony. Terminy są połączone kategoriami, dzięki czemu łatwiej zobaczyć cały mechanizm.
Ukierunkowany phishing wymierzony w osoby pełniące kluczowe role lub dysponujące szerokimi uprawnieniami.
Podatność, dla której w chwili wykorzystania nie istnieje jeszcze dostępna skuteczna poprawka lub obrona.
Rozproszona próba wyczerpania zasobów usługi przy użyciu wielu źródeł ruchu.
Złośliwy program podszywający się pod legalne lub użyteczne oprogramowanie.
Test penetracyjny sprawdza, czy założenia obronne działają w uzgodnionym scenariuszu i granicach.
Na początku wystarczy krótki opis sytuacji, zakresu i oczekiwanego rezultatu — bez haseł i danych dostępowych.