Zobacz pojęcia w pełnym kontekście
Artykuły łączą terminy w realistyczne łańcuchy ataku, wykrywania i reakcji.
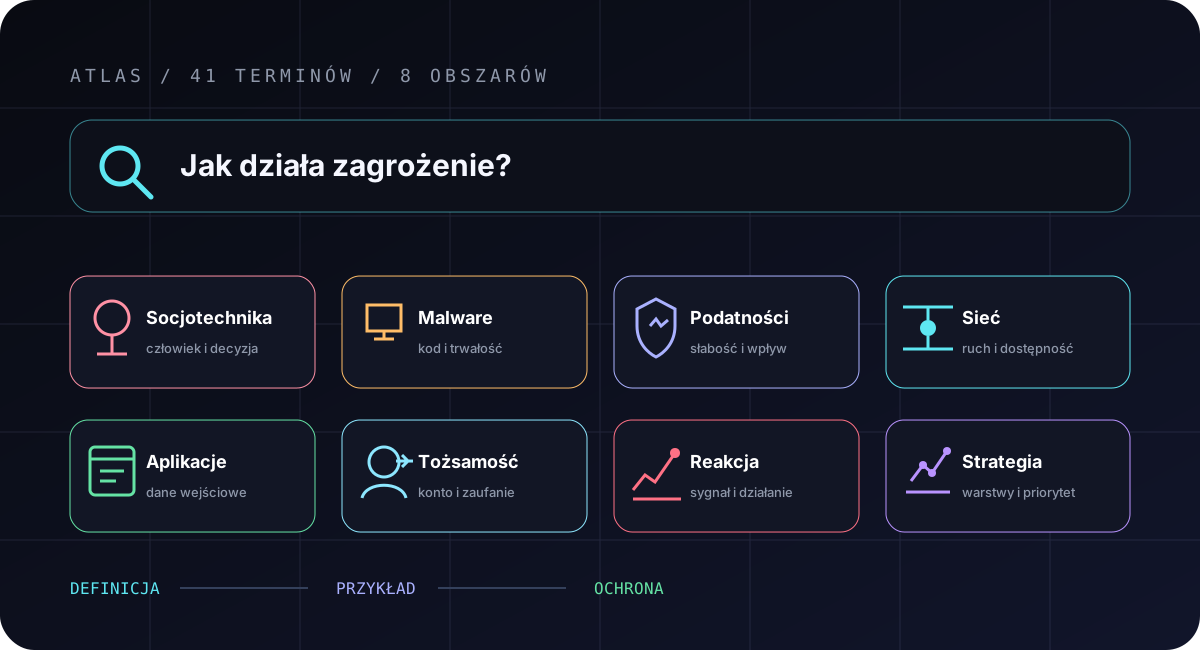
Wyszukaj pojęcie albo wybierz kategorię. Każda definicja pokazuje mechanizm, realistyczny przykład oraz pierwszą warstwę ochrony.
Elektroniczna socjotechnika mająca skłonić odbiorcę do ujawnienia danych, otwarcia pliku, instalacji programu albo zatwierdzenia operacji.
Przykład: wiadomość o blokadzie konta prowadzi do strony podobnej do prawdziwego panelu logowania.
Ochrona: otwieraj usługę samodzielnie, weryfikuj żądanie innym kanałem i używaj MFA odpornego na phishing.
Atak dopasowany do konkretnej osoby, organizacji lub branży przy użyciu prawdziwego kontekstu.
Przykład: spreparowana prośba do księgowości odwołuje się do realnego kontrahenta i aktualnego projektu.
Ochrona: procedury niezależnego potwierdzania zmian finansowych i łatwe zgłaszanie podejrzanych wiadomości.
Odmiana spear phishingu skierowana do zarządu, właścicieli, dyrektorów lub osób z wysokimi uprawnieniami.
Przykład: prezes otrzymuje wiarygodnie wyglądające wezwanie prawne z linkiem do przejęcia konta Microsoft 365.
Ochrona: silne uwierzytelnianie, dodatkowa autoryzacja operacji i szkolenia dopasowane do roli.
Wiadomość SMS nakłaniająca do otwarcia linku, przekazania danych lub kontaktu z fałszywą obsługą.
Przykład: informacja o niewielkiej dopłacie do przesyłki prowadzi do fałszywej bramki płatności.
Ochrona: nie używaj linku z SMS; podejrzaną wiadomość w Polsce można przekazać CERT Polska na 8080.
Manipulacja prowadzona przez rozmowę telefoniczną lub wiadomość głosową.
Przykład: rzekomy pracownik banku żąda instalacji narzędzia zdalnego dostępu w celu „zabezpieczenia środków”.
Ochrona: zakończ rozmowę i samodzielnie wybierz oficjalny numer instytucji.
Złośliwy kod dołączający się do pliku lub programu i replikujący się po jego uruchomieniu.
Przykład: zainfekowany dokument modyfikuje kolejne pliki użytkownika.
Ochrona: aktualizacje, kontrola uruchamianych plików, EDR/antymalware i ograniczone uprawnienia.
Złośliwy program podszywający się pod legalne lub użyteczne oprogramowanie. W przeciwieństwie do wirusa nie musi sam infekować kolejnych plików.
Przykład: fałszywy instalator aplikacji uruchamia dodatkowo narzędzie kradnące hasła.
Ochrona: instaluj z potwierdzonego źródła i weryfikuj podpis oraz reputację pliku.
Malware zdolne do samodzielnego rozprzestrzeniania się między systemami, często przez sieć i podatne usługi.
Przykład: robak wykorzystuje ten sam błąd na kolejnych niezałatanych hostach.
Ochrona: szybkie aktualizacje, segmentacja i ograniczenie niepotrzebnych usług.
Malware blokujące dostęp do danych lub systemu, często połączone z kradzieżą informacji i groźbą publikacji.
Przykład: napastnik po ruchu bocznym szyfruje serwery i usuwa dostępne kopie online.
Ochrona: segmentacja, odporne kopie zapasowe, MFA, EDR i przygotowana procedura incydentowa.
Zestaw technik lub kod umożliwiający ukrycie procesów, plików albo dostępu napastnika, często na wysokim poziomie uprawnień.
Przykład: złośliwy sterownik ukrywa proces i połączenie sieciowe.
Ochrona: Secure Boot, kontrola sterowników, EDR i odtwarzanie z zaufanego obrazu po potwierdzeniu.
Mechanizm omijający normalne uwierzytelnianie lub zapewniający potajemny dostęp do systemu.
Przykład: dodatkowe konto administracyjne utworzone po kompromitacji.
Ochrona: kontrola zmian, monitoring kont i usług oraz analiza mechanizmów trwałości.
Grupa zainfekowanych urządzeń sterowanych wspólnie przez operatora infrastruktury przestępczej.
Przykład: tysiące przejętych routerów wysyłają jednocześnie ruch do jednej usługi.
Ochrona: zmiana domyślnych danych dostępowych, aktualizacje firmware i monitoring komunikacji.
Słabość oprogramowania, konfiguracji, procesu lub projektu, którą można wykorzystać do naruszenia bezpieczeństwa.
Przykład: brak kontroli uprawnień pozwala użytkownikowi odczytać cudzy dokument.
Ochrona: bezpieczny projekt, testy, zarządzanie poprawkami i ograniczanie skutków warstwami kontroli.
Sposób doprowadzenia podatnego systemu do niezamierzonego działania.
Przykład: specjalnie przygotowane żądanie powoduje wykonanie polecenia na serwerze.
Ochrona: usunięcie podatności, kontrola ekspozycji i dodatkowe mechanizmy utrudniające wykorzystanie.
Część ataku realizująca zamierzony skutek po uzyskaniu możliwości wykonania działania.
Przykład: exploit otwiera drogę, a payload tworzy sesję zdalną albo pobiera kolejny moduł.
Ochrona: blokowanie wektora, kontrola aplikacji, EDR i ograniczone uprawnienia procesu.
Podatność wykorzystywana zanim dostępna jest skuteczna poprawka albo zanim obrońcy mają wystarczającą wiedzę, by wdrożyć ochronę.
Przykład: nowy błąd w bramie VPN jest aktywnie wykorzystywany przed wydaniem łatki.
Ochrona: segmentacja, minimalne uprawnienia, monitoring zachowania i możliwość szybkiego ograniczenia ekspozycji.
Standardowy identyfikator publicznie opisanej podatności, ułatwiający odnoszenie się do tego samego problemu w różnych źródłach.
Przykład: producent i skaner używają numeru CVE do wskazania konkretnego błędu.
Ochrona: sam numer nie określa ryzyka organizacji; trzeba sprawdzić wersję, ekspozycję i realny wpływ.
System opisu technicznych cech i dotkliwości podatności. Wynik pomaga porównywać problemy, ale nie zastępuje kontekstu biznesowego.
Przykład: wysoki wynik podatności nie musi oznaczać najwyższego priorytetu, jeśli podatny komponent nie jest osiągalny.
Ochrona: łącz CVSS z ekspozycją, wartością zasobu, aktywnym wykorzystaniem i istniejącymi kontrolami.
Próba zakłócenia dostępności usługi przez wyczerpanie zasobów albo wykorzystanie błędu, zwykle z ograniczonej liczby źródeł.
Przykład: seria kosztownych żądań przeciąża pojedynczy proces aplikacji.
Ochrona: limity, kolejki, izolacja zasobów, monitoring i odporna architektura.
Rozproszony DoS prowadzony jednocześnie z wielu urządzeń lub sieci, przez co proste blokowanie pojedynczego źródła nie wystarcza.
Przykład: botnet generuje ruch większy niż przepustowość łącza organizacji.
Ochrona: ochrona operatorska/CDN, filtrowanie przed łączem, plan eskalacji i przetestowana architektura awaryjna.
Atakujący umieszcza się pomiędzy stronami komunikacji, aby ją podsłuchiwać lub modyfikować.
Przykład: fałszywy punkt Wi-Fi próbuje przechwycić ruch użytkownika.
Ochrona: poprawne TLS, weryfikacja certyfikatów, bezpieczne Wi-Fi i VPN w ryzykownych sieciach.
IDS wykrywa podejrzaną aktywność, a IPS może dodatkowo próbować ją blokować w torze ruchu.
Przykład: system alarmuje o wzorcu wykorzystania podatności w żądaniu sieciowym.
Ochrona: aktualne reguły, właściwe miejsce wdrożenia i proces obsługi alertów są równie ważne jak samo urządzenie.
Podatność pozwalająca wprowadzić kod wykonywany w przeglądarce innego użytkownika w kontekście zaufanej strony.
Przykład: komentarz zawiera skrypt uruchamiany u osoby otwierającej panel.
Ochrona: bezpieczne kodowanie wyjścia, walidacja, CSP i ochrona ciasteczek.
Niebezpieczne połączenie danych użytkownika z zapytaniem do bazy pozwalające zmienić jego znaczenie.
Przykład: parametr wyszukiwania wpływa na warunek zapytania i ujawnia cudze rekordy.
Ochrona: zapytania parametryzowane, minimalne uprawnienia bazy i testy logiki dostępu.
Podatność pozwalająca zmusić serwer do wykonania żądania do wskazanego lub pośrednio kontrolowanego celu.
Przykład: funkcja pobierania obrazu uzyskuje dostęp do wewnętrznej usługi niewidocznej z Internetu.
Ochrona: allowlista celów, bezpieczny resolver, blokada adresów wewnętrznych i kontrola ruchu wychodzącego.
Możliwość zdalnego wykonania kodu lub poleceń na podatnym systemie.
Przykład: spreparowane dane wejściowe prowadzą do uruchomienia polecenia przez usługę serwera.
Ochrona: usunięcie podatności, izolacja procesu, minimalne uprawnienia i ograniczona komunikacja wychodząca.
Wykorzystanie skradzionego albo przewidywalnego tokenu sesji do działania jako zalogowany użytkownik.
Przykład: napastnik używa przejętego ciasteczka bez znajomości hasła ofiary.
Ochrona: krótkie sesje, bezpieczne ciasteczka, rotacja tokenów, detekcja anomalii i możliwość unieważnienia sesji.
Uwierzytelnianie wymagające składników z różnych kategorii, np. wiedzy, posiadania lub cechy użytkownika.
Przykład: hasło oraz klucz sprzętowy potwierdzający prawdziwą domenę.
Ochrona: preferuj składniki odporne na phishing; samo powiadomienie push może zostać zaakceptowane pod presją.
Mechanizm logowania oparty na kryptografii klucza publicznego i powiązaniu poświadczenia z właściwą usługą.
Przykład: użytkownik potwierdza logowanie biometrią urządzenia bez wpisywania hasła na stronie.
Ochrona: skonfiguruj bezpieczne odzyskiwanie konta; słaba ścieżka odzyskania może ominąć silne logowanie.
Systematyczne próbowanie wielu możliwych haseł lub kluczy aż do znalezienia poprawnego.
Przykład: automat testuje kolejne kombinacje wobec jednego konta.
Ochrona: długie unikalne hasła, MFA, rate limiting, opóźnienia i monitoring.
Automatyczne sprawdzanie par login–hasło pochodzących z wcześniejszych wycieków w innych usługach.
Przykład: hasło ujawnione przez sklep internetowy działa również w firmowej poczcie użytkownika.
Ochrona: unikalne hasła z menedżera, MFA i wykrywanie nietypowych prób logowania.
Uzyskanie większych uprawnień niż przewidziano dla konta lub procesu.
Przykład: zwykły użytkownik wykorzystuje błąd, aby wykonać funkcję administratora.
Ochrona: zasada najmniejszych uprawnień, separacja ról i regularne testy autoryzacji.
Obserwowalny ślad mogący wskazywać na naruszenie, np. hash pliku, domena, adres IP albo klucz rejestru.
Przykład: proces łączy się z domeną znaną z danej kampanii malware.
Ochrona: IOC wymaga kontekstu i czasu ważności; pojedyncze dopasowanie nie zawsze potwierdza incydent.
Sposób opisu celów, technik i praktycznego działania przeciwnika.
Przykład: grupa uzyskuje dostęp przez phishing, kradnie token sesji i tworzy regułę ukrywającą pocztę.
Ochrona: detekcja zachowania bywa trwalsza niż blokowanie pojedynczych domen i hashy.
Narzędzie zbierające telemetrię z urządzeń końcowych, wykrywające podejrzane zachowania i wspierające reakcję.
Przykład: EDR łączy uruchomienie dokumentu z nietypowym procesem potomnym i połączeniem sieciowym.
Ochrona: wymaga właściwej konfiguracji, retencji danych i zespołu zdolnego obsłużyć alert.
Platforma gromadząca oraz korelująca zdarzenia z wielu systemów w celu monitoringu, wykrywania i analizy.
Przykład: korelacja logowania z nowego kraju, zmiany reguły poczty i pobrania dużej liczby plików.
Ochrona: jakość źródeł, synchronizacja czasu i procedura obsługi są ważniejsze od samej liczby logów.
Funkcja lub zespół monitorujący bezpieczeństwo, analizujący alerty i koordynujący reakcję.
Przykład: analityk łączy alert EDR z logami tożsamości i eskaluje potwierdzony incydent.
Ochrona: SOC potrzebuje jasnych odpowiedzialności, jakości danych i ćwiczonych procedur.
Wprowadzenie złośliwego komponentu lub zmiany do zaufanego procesu dostawy: biblioteki, repozytorium, obrazu, aktualizacji albo środowiska budowania.
Przykład: pakiet o nazwie podobnej do popularnej biblioteki wykonuje dodatkowy złośliwy kod.
Ochrona: kontrola zależności, podpisy, SBOM, ograniczone uprawnienia pipeline i monitoring zachowania dostarczonego kodu.
Podejście zakładające brak automatycznego zaufania tylko dlatego, że użytkownik lub urządzenie znajduje się „wewnątrz” sieci.
Przykład: dostęp zależy od tożsamości, stanu urządzenia, zasobu i ryzyka konkretnej sesji.
Ochrona: silna tożsamość, minimalne uprawnienia, segmentacja i ciągła ocena sygnałów.
Przemieszczanie się napastnika z początkowo przejętego zasobu do kolejnych systemów i kont.
Przykład: po przejęciu stacji użytkownika napastnik wykorzystuje zapisane poświadczenia do serwera plików.
Ochrona: segmentacja, osobne konta administracyjne, MFA i wykrywanie nietypowych relacji między hostami.
Nieautoryzowane wyniesienie danych poza kontrolowane środowisko.
Przykład: archiwum dokumentów jest wysyłane przez legalną usługę chmurową używaną jako kanał wyjściowy.
Ochrona: klasyfikacja danych, minimalny dostęp, DLP, kontrola ruchu wychodzącego i monitoring anomalii.
Artykuły łączą terminy w realistyczne łańcuchy ataku, wykrywania i reakcji.
Napisz, w jakim kontekście go spotkałeś. Rozwiniemy słownik o praktyczne objaśnienie.