Autoryzacja / dowód / kontrola ryzyka

Test penetracyjny ma sprawdzić zabezpieczenia,
nie stabilność cierpliwości klienta.

Pentesting łączy techniczne spojrzenie napastnika z odpowiedzialnością obrońcy. Każde działanie ma zatwierdzony cel, granice i warunki przerwania. Wynikiem jest dowód, priorytet oraz konkretna droga naprawy.
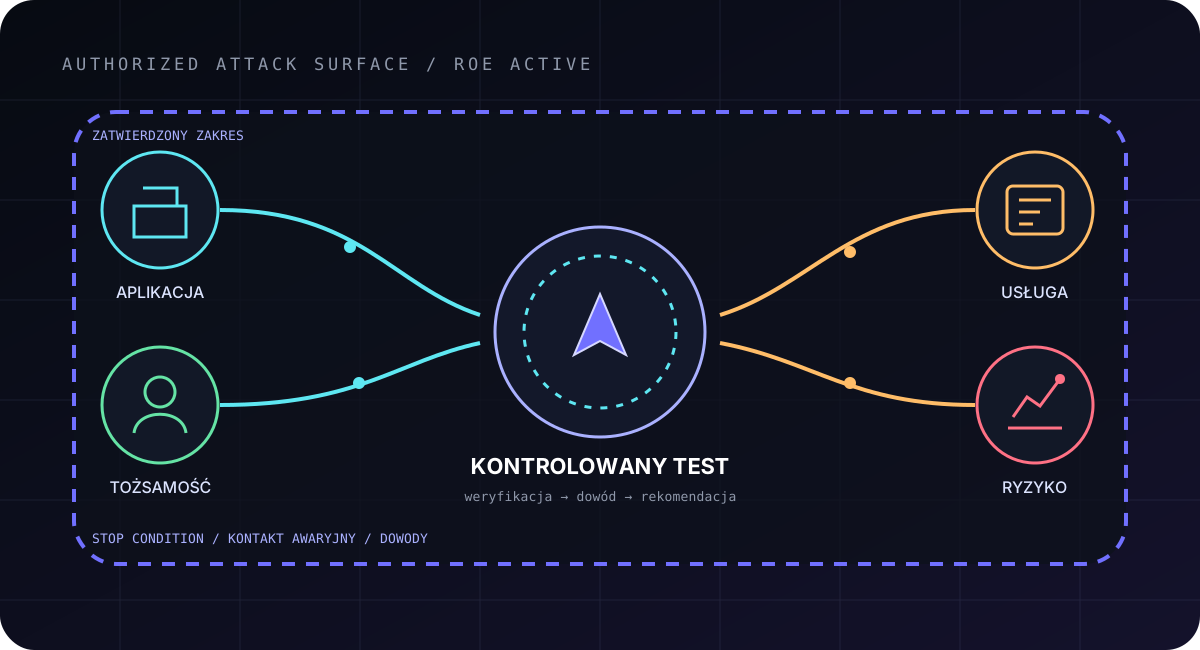
Diagram autoryzowanego zakresu, powierzchni ataku i kontrolowanej ścieżki testu
Wyłącznie autoryzowanePisemny zakres i Rules of Engagement przed rozpoczęciem.
Kontrolowany wpływBez destrukcji, poza zakresem i bez nieuzgodnionego ryzyka.
Dowód naprawyRaport prowadzi do działania, a retest potwierdza rezultat.

Nie każdy system wymaga tego samego testu.

Najpierw ustalamy, co ma zostać zweryfikowane i jaki skutek organizacja chce ograniczyć. Dopiero potem dobieramy techniki.

01 / WEB + API

Aplikacje i usługi internetowe

Logika biznesowa, uwierzytelnianie, autoryzacja, sesje, walidacja danych, API i konfiguracja warstwy publikacyjnej.

  • testy manualne i wspomagane narzędziami
  • odniesienie do OWASP WSTG
  • ocena wpływu, nie tylko sygnatury
02 / INFRASTRUCTURE

Ekspozycja i infrastruktura

Usługi dostępne z Internetu, konfiguracje, kontrola dostępu i ścieżki, które mogą prowadzić głębiej niż pojedynczy port.

  • zewnętrzna powierzchnia ataku
  • sieci i usługi wewnętrzne
  • segmentacja oraz uprawnienia
03 / WIRELESS

Sieci bezprzewodowe

Ocena zabezpieczeń Wi-Fi, izolacji, mechanizmów uwierzytelniania i ekspozycji urządzeń w uzgodnionym środowisku.

  • konfiguracja i szyfrowanie
  • separacja użytkowników
  • kontrolowane scenariusze dostępu
04 / IDENTITY

Tożsamość i dostęp

Sprawdzenie, czy role, sesje, reset haseł i dodatkowe składniki uwierzytelniania rzeczywiście bronią krytycznych operacji.

  • eskalacja uprawnień
  • granice między rolami
  • odporność procesów odzyskiwania
05 / HUMAN LAYER

Kontrolowana socjotechnika

Scenariusze realizowane tylko po odrębnej zgodzie, z ochroną pracowników i jasnym sposobem obsługi wyników.

  • phishing symulacyjny
  • weryfikacja procedur
  • wnioski szkoleniowe bez polowania na winnych
06 / RETEST

Weryfikacja napraw

Ponowne sprawdzenie ustaleń pozwala odróżnić zmianę deklarowaną od zabezpieczenia, które naprawdę działa.
  • potwierdzenie zamknięcia
  • wykrycie obejść i regresji
  • czytelny status dla decyzji
Zakres wymaga potwierdzenia. Konkretne techniki, środowiska, okna czasowe i działania zakazane są ustalane indywidualnie. Brak jednoznacznej autoryzacji oznacza brak testu.

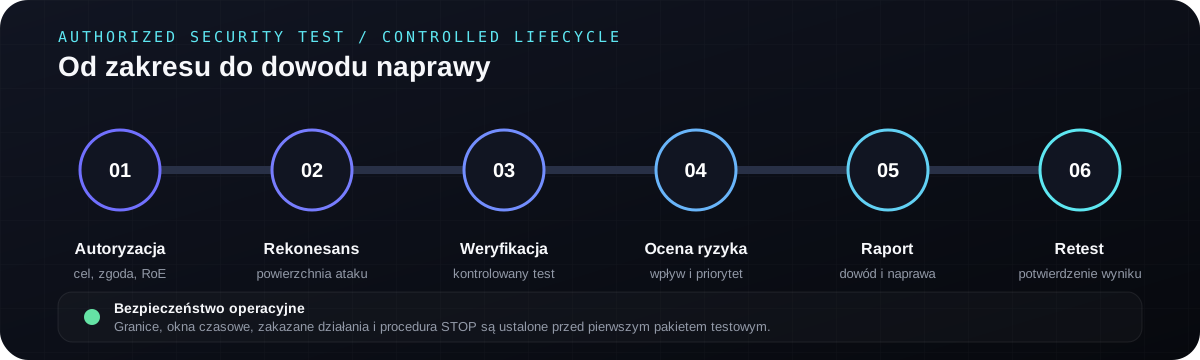
Sześć etapów. Jeden kontrolowany łańcuch odpowiedzialności.

Sześć etapów pentestu: autoryzacja, rekonesans, weryfikacja, ocena ryzyka, raport i retest
AutoryzacjaCel, właściciel, systemy, wyłączenia, okno testowe i kontakt awaryjny.
RekonesansMapa ekspozycji i hipotezy bez wychodzenia poza zatwierdzone granice.
WeryfikacjaKontrolowane potwierdzanie podatności i możliwego wpływu.
OcenaRyzyko techniczne łączone z konsekwencją dla organizacji.
RaportDowód, priorytet, rekomendacja i materiał dla zespołu technicznego.
RetestSprawdzenie poprawki i zamknięcie ustalenia na podstawie wyniku.

Raport ma być użyteczny po zakończeniu testu.

Poniższy przykład jest fikcyjny. Pokazuje strukturę informacji, nie dane żadnej organizacji.

Więcej o raportowaniu →
WYSOKIEpriorytet naprawy
WEB-04 / kontrola prób logowania

Brak skutecznego ograniczenia automatycznych prób uwierzytelnienia

Powtarzalne żądania mogą być wykonywane bez mechanizmu stopniowego ograniczania, blokady adaptacyjnej lub wystarczającej detekcji.

Wpływ
Zwiększone ryzyko przejęcia kont przy wykorzystaniu ujawnionych wcześniej haseł.
Dowód
Kontrolowana seria żądań w zatwierdzonym oknie bez ujawniania danych użytkowników.
Naprawa
Rate limiting, detekcja anomalii, MFA i monitoring prób w zależności od ryzyka.
Retest
Potwierdzenie reakcji systemu i braku łatwego obejścia mechanizmu.
STANDARDY ODNIESIENIA

Metodyka zamiast przypadkowej listy narzędzi

Zakres testów może korzystać z OWASP Web Security Testing Guide oraz podejścia NIST SP 800-115. Narzędzie pomaga zebrać dowód, ale nie zastępuje oceny kontekstu.

BEZPIECZNY START

Nie przesyłaj sekretów w pierwszej wiadomości

Na początku wystarczy cel, rodzaj środowiska i oczekiwany rezultat. Bezpieczny sposób przekazania materiałów ustalamy dopiero po kwalifikacji zakresu.