Phishing jest procesem wpływu, nie formatem wiadomości
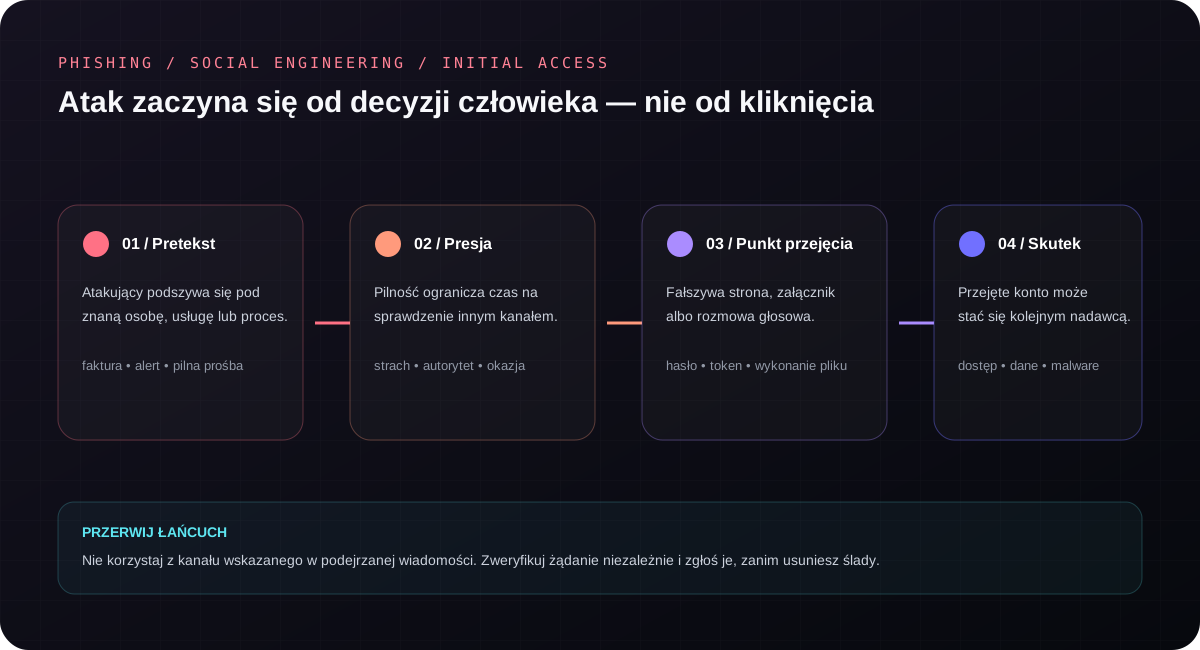
MITRE ATT&CK klasyfikuje phishing jako elektronicznie dostarczaną socjotechnikę, której celem jest uzyskanie dostępu do systemu lub konta. Wiadomość może dotrzeć e-mailem, komunikatorem, SMS-em, platformą społecznościową, a nawet skierować odbiorcę do rozmowy telefonicznej.
Najważniejszy nie jest kanał. Atak buduje wiarygodny pretekst, dodaje presję i prowadzi do punktu przejęcia: fałszywej strony logowania, pliku, instalacji narzędzia zdalnego dostępu, przekazania kodu MFA albo zatwierdzenia operacji.
Phishing, spear phishing i whaling
Phishing masowy
Jedna kampania trafia do wielu odbiorców. Pretekst jest szeroki: niedostarczona paczka, blokada konta, faktura, dopłata lub alert bezpieczeństwa.
Spear phishing
Wiadomość jest dopasowana do konkretnej osoby, organizacji lub branży. Napastnik może wcześniej wykorzystać publiczne informacje, dane z wycieku albo przejętą skrzynkę partnera.
Whaling
To spear phishing wymierzony w osoby pełniące kluczowe role: zarząd, właścicieli, dyrektorów, finanse lub administratorów. Celem bywają płatności, poufne dokumenty i konta dające szeroki dostęp.
Osoba na wysokim stanowisku nie musi być najsłabszym ogniwem. Jest natomiast celem o dużej wartości, pracuje pod presją i często może zatwierdzić działania, których zwykły użytkownik nie wykona.
Przykład: „pilna zmiana rachunku dostawcy”
- Napastnik poznaje relację między organizacją a dostawcą lub przejmuje prawdziwą skrzynkę.
- Do trwającego wątku trafia wiadomość o zmianie numeru rachunku i konieczności szybkiej płatności.
- Ton, stopka oraz historia korespondencji wyglądają wiarygodnie.
- Odbiorca ma zignorować normalną procedurę potwierdzania zmian, ponieważ termin „mija dzisiaj”.
W takim scenariuszu poprawna domena nadawcy nie zawsze dowodzi bezpieczeństwa — konto mogło zostać przejęte. Kontrolą jest niezależne potwierdzenie zmiany i procedura wymagająca dodatkowej autoryzacji.
Sygnały, które wymagają pauzy
- pilność połączona z groźbą blokady, straty lub konsekwencji służbowych;
- prośba o hasło, kod MFA, płatność albo zmianę danych rozliczeniowych;
- adres lub domena podobne do prawdziwych, ale nie identyczne;
- link prowadzący do innej domeny niż sugeruje tekst;
- niespodziewany plik, kod QR lub instrukcja instalacji programu;
- ominięcie zwykłej procedury „tym jednym razem”;
- prośba o zachowanie działania w tajemnicy.
Brak tych sygnałów nie daje gwarancji. Współczesne kampanie mogą wykorzystywać poprawny język, prawdziwe logotypy i przejęte konta. Dlatego ważniejsza od polowania na literówki jest weryfikacja kontekstu.
Co zrobić po kliknięciu albo przekazaniu danych
Jeśli wpisano hasło
Użyj zaufanego urządzenia i prawdziwego adresu usługi. Zmień hasło, wyloguj aktywne sesje, sprawdź metody odzyskiwania oraz reguły poczty, a następnie zgłoś sytuację administratorowi. Jeżeli hasło było używane gdzie indziej, te konta także wymagają zmiany.
Jeśli zatwierdzono MFA
Traktuj to jak możliwe przejęcie konta. Samo hasło może nie wystarczyć do odzyskania kontroli — potrzebne jest unieważnienie sesji, tokenów i podejrzanych metod logowania.
Jeśli uruchomiono plik lub zainstalowano program
Nie usuwaj w ciemno wszystkiego i nie czyść logów. Jeżeli procedura organizacji na to pozwala, ogranicz łączność urządzenia i skontaktuj się z zespołem technicznym. Zachowaj wiadomość, czas zdarzenia, nazwę pliku i obserwowane objawy.
Jak organizacja ogranicza skutki
Szkolenie jest potrzebne, ale nie może być jedyną barierą. Ochrona powinna łączyć ludzi, proces i technologię:
- SPF, DKIM i właściwa polityka DMARC dla domeny;
- MFA odporne na phishing tam, gdzie jest to możliwe;
- oddzielne potwierdzanie płatności i zmian danych kontrahentów;
- łatwy przycisk lub kanał zgłaszania podejrzanych wiadomości;
- monitorowanie nietypowych logowań, reguł poczty i nowych aplikacji OAuth;
- krótkie ćwiczenia oparte na realnych rolach, bez zawstydzania pracowników.